TL;DR : la Loi 25 ne demande pas un classeur de politiques, elle demande des registres vivants : un responsable désigné et publié, des consentements qui portent leur preuve, un calendrier de conservation, des destructions documentées, un registre des incidents, et des demandes traitées dans les délais. Notre module Vie privée installe tout ça dans votre Odoo, là où vos contacts et vos documents vivent déjà, avec des rappels automatiques pour que rien ne se fige.
Dans cet article
- À qui ça s'adresse, et à qui ça ne s'adresse pas : trois questions fermées, et deux d'entre elles disqualifient avant la première ligne de configuration.
- Ce que la loi demande vraiment : consentement manifeste, libre et éclairé par finalité, destruction dès que les fins sont accomplies.
- Ce que la Commission peut demander à voir : sept obligations qui laissent une trace, avec l'article de loi et la preuve attendue.
- Le module, registre par registre : consentements, avis scellés par empreinte, préférences par canal, calendrier de conservation, destructions infalsifiables.
- Les délais qui ne se négocient pas : trente jours pour répondre à une demande d'accès, et le silence vaut refus.
- Ce que coûte un registre qui dort : jusqu'à 10 millions ou 2 % du chiffre d'affaires mondial, et 1 000 $ de dommages punitifs minimum.
- Et OneTrust? : prix non publié et devis sur appel, et le niveau gratuit des concurrents ne couvre que la bannière.
- Ce que l'outil ne fait pas à votre place : la démarche, le jugement sur les évaluations et la gouvernance des accès restent du travail humain.
- Par où commencer, dans l'ordre : le responsable et sa page publique d'abord, le calendrier de conservation ensuite, les destructions en dernier.
Septembre 2023 : votre plan de gouvernance des renseignements personnels est déposé, le responsable est nommé, les politiques sont signées. Novembre 2026 : ouvrez le registre des consentements et regardez la date de la dernière entrée. Pour beaucoup de PME québécoises, elle remonte... à septembre 2023. La conformité a été faite, puis elle s'est arrêtée.
À qui ça s'adresse, et à qui ça ne s'adresse pas
Trois questions, et les deux dernières sont celles qui disqualifient.
Vos renseignements personnels vivent-ils déjà dans Odoo? Clients, employés, bénévoles, membres. Si vos dossiers d'employés dorment dans un partage de fichiers, votre facturation dans un autre logiciel et vos listes d'envoi chez un fournisseur américain, un registre dans Odoo couvrira une partie de votre réalité, pas toute. Ça reste utile, mais il faut le savoir avant.
La démarche de gouvernance a-t-elle été faite au moins une fois? Responsable désigné, inventaire de ce que vous détenez, politiques écrites, délais de conservation décidés. Si rien de tout ça n'existe, l'outil arrive trop tôt : c'est un accompagnement qu'il vous faut d'abord. Notre bilan de la Loi 25 quatre ans plus tard dit par où ça commence.
Quelqu'un chez vous a-t-il le mandat de tenir ces registres? Pas le titre, le mandat : du temps au calendrier et l'autorité de dire non à une collecte. Un registre sans propriétaire se remplit pendant deux mois.
Si vous répondez non à la deuxième ou à la troisième question, lisez plutôt l'article sur le bilan, et revenez ici après. Le reste de celui-ci suppose que la démarche existe et qu'elle cherche à durer.
Ce que la loi demande vraiment
Toutes les dispositions de la Loi 25 sont en vigueur depuis septembre 2024, incluant le droit à la portabilité. Et la mécanique de la loi est continue, pas ponctuelle : chaque consentement doit être démontrable, chaque catégorie de documents a une durée de conservation à respecter, chaque destruction doit pouvoir être prouvée, et chaque demande d'accès ou d'effacement a des délais de traitement.
La loi est aussi plus précise qu'on ne le retient. Le consentement doit être manifeste, libre, éclairé et donné à des fins spécifiques, demandé pour chacune de ces fins en termes simples et clairs, et présenté distinctement du reste quand il est écrit. Il ne vaut que pour la durée nécessaire à la réalisation des fins. Un consentement obtenu autrement est sans effet, ce qui veut dire qu'une case cochée d'avance dans un formulaire ne vaut rien, même signée.
Même chose pour la conservation. Dès que les fins sont accomplies, le renseignement doit être détruit ou anonymisé, sous réserve d'un délai prévu par une autre loi. L'anonymisation n'est pas un surnom dans une colonne : la loi exige qu'il ne soit plus raisonnablement possible, de façon irréversible, d'identifier la personne, selon les critères fixés par règlement.
Autrement dit, le livrable n'est pas le cartable : c'est la trace, au fil des années. Le constat revient souvent quand on regarde un dossier de conformité de deux ans : les politiques existent, les registres ne suivent pas. Le problème n'est pas la mauvaise volonté, c'est que le registre vit dans un document Word à part, loin des opérations.
Ce que la Commission peut demander à voir
Sept obligations laissent une trace vérifiable. C'est la liste à garder sous la main, parce que c'est elle qu'on vous demandera de produire, pas vos intentions.
| Ce que la loi exige | Où c'est écrit | La preuve attendue |
|---|---|---|
| Un responsable de la protection des renseignements personnels, dont le titre et les coordonnées sont publiés sur votre site | art. 3.1 | La page publique, et la délégation écrite si ce n'est pas la personne ayant la plus haute autorité |
| Des politiques de gouvernance qui couvrent la conservation, la destruction, les rôles du personnel et le traitement des plaintes | art. 3.2 | Les politiques approuvées par le responsable, avec leur date |
| Une évaluation des facteurs relatifs à la vie privée avant tout nouveau système, et avant toute sortie des renseignements du Québec | art. 3.3 et 17 | L'évaluation écrite, et l'entente écrite pour la communication hors Québec |
| Un registre des incidents de confidentialité, dont une copie est transmise à la Commission sur demande | art. 3.8 | Le registre lui-même, tenu à jour |
| Un consentement manifeste, libre, éclairé, demandé pour chaque fin | art. 14 | Quelle version de l'avis a été présentée, à quelle date, par quel moyen |
| La destruction ou l'anonymisation dès que les fins sont accomplies | art. 23 | La date, la méthode, et qui a autorisé |
| Une réponse écrite à une demande d'accès ou de rectification au plus tard 30 jours après sa réception | art. 32 | La date de réception et la date de réponse |
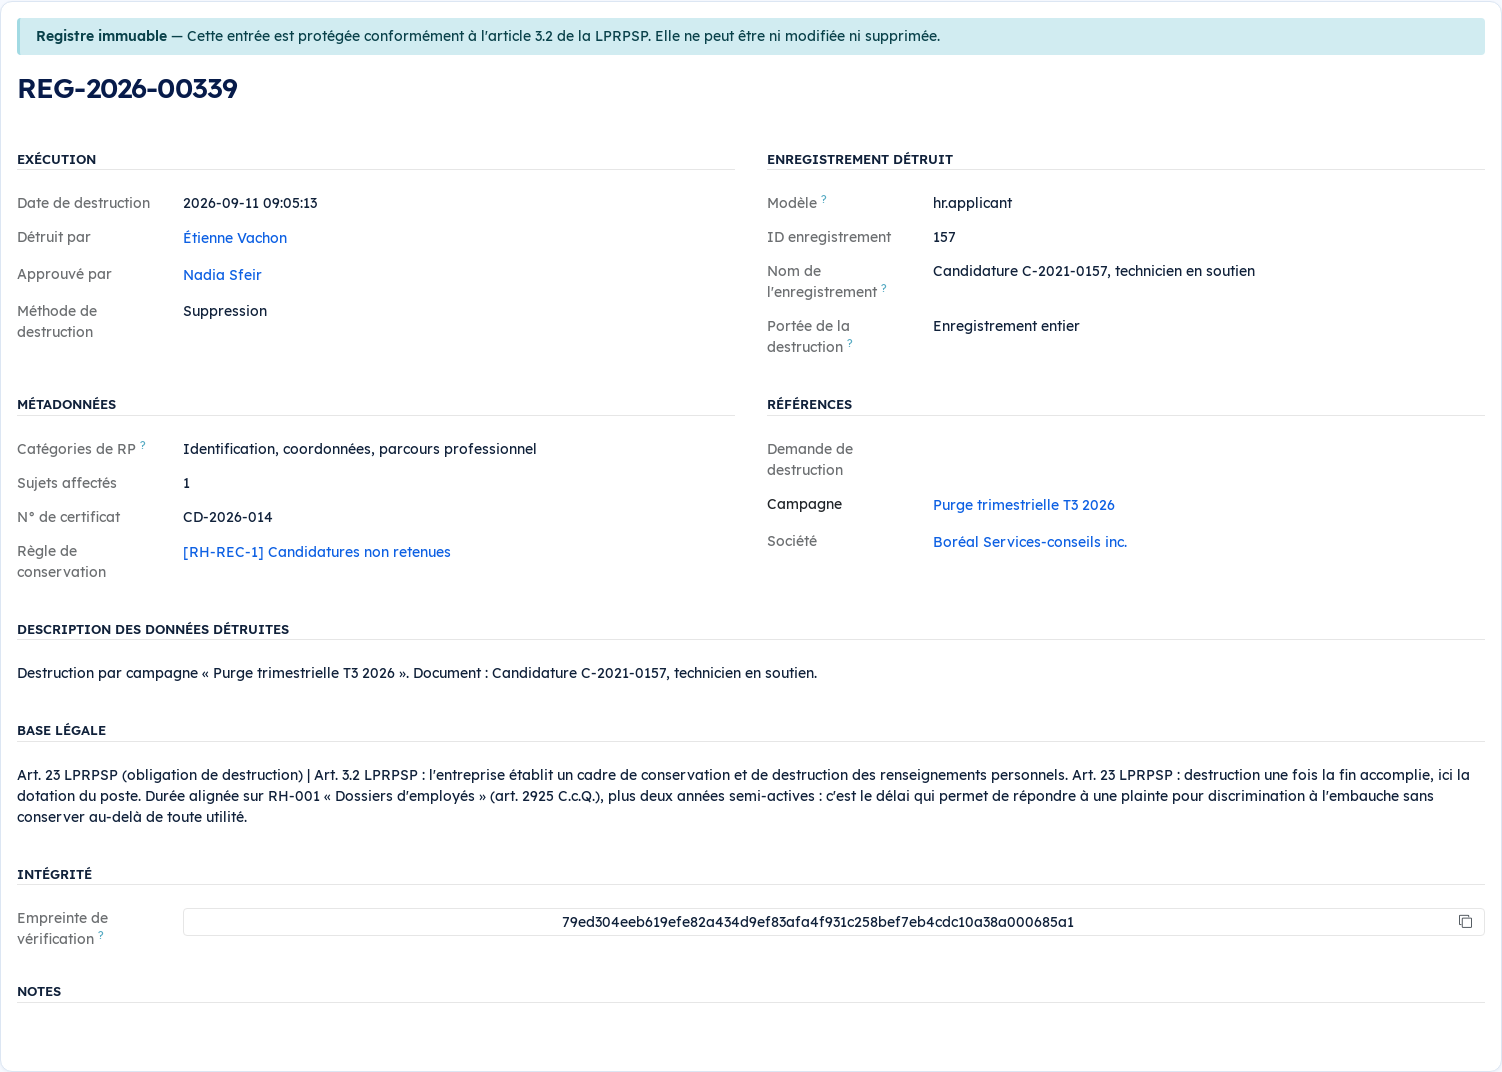
Captures tirées de la démonstration publique de Symbifox, sur une entreprise fictive.
Le module, registre par registre
Les consentements. Chaque consentement, infolettre, enregistrement d'une rencontre, partage à un tiers, témoignage client, se demande, s'accorde, se refuse ou se retire avec une trace horodatée complète. Le contact répond lui-même depuis un lien personnalisé qui n'exige aucun compte, et un certificat PDF documente la preuve. Les consentements qui expirent déclenchent des rappels automatiques, et le cas des mineurs de moins de 14 ans est prévu, avec le lien vers le représentant légal.
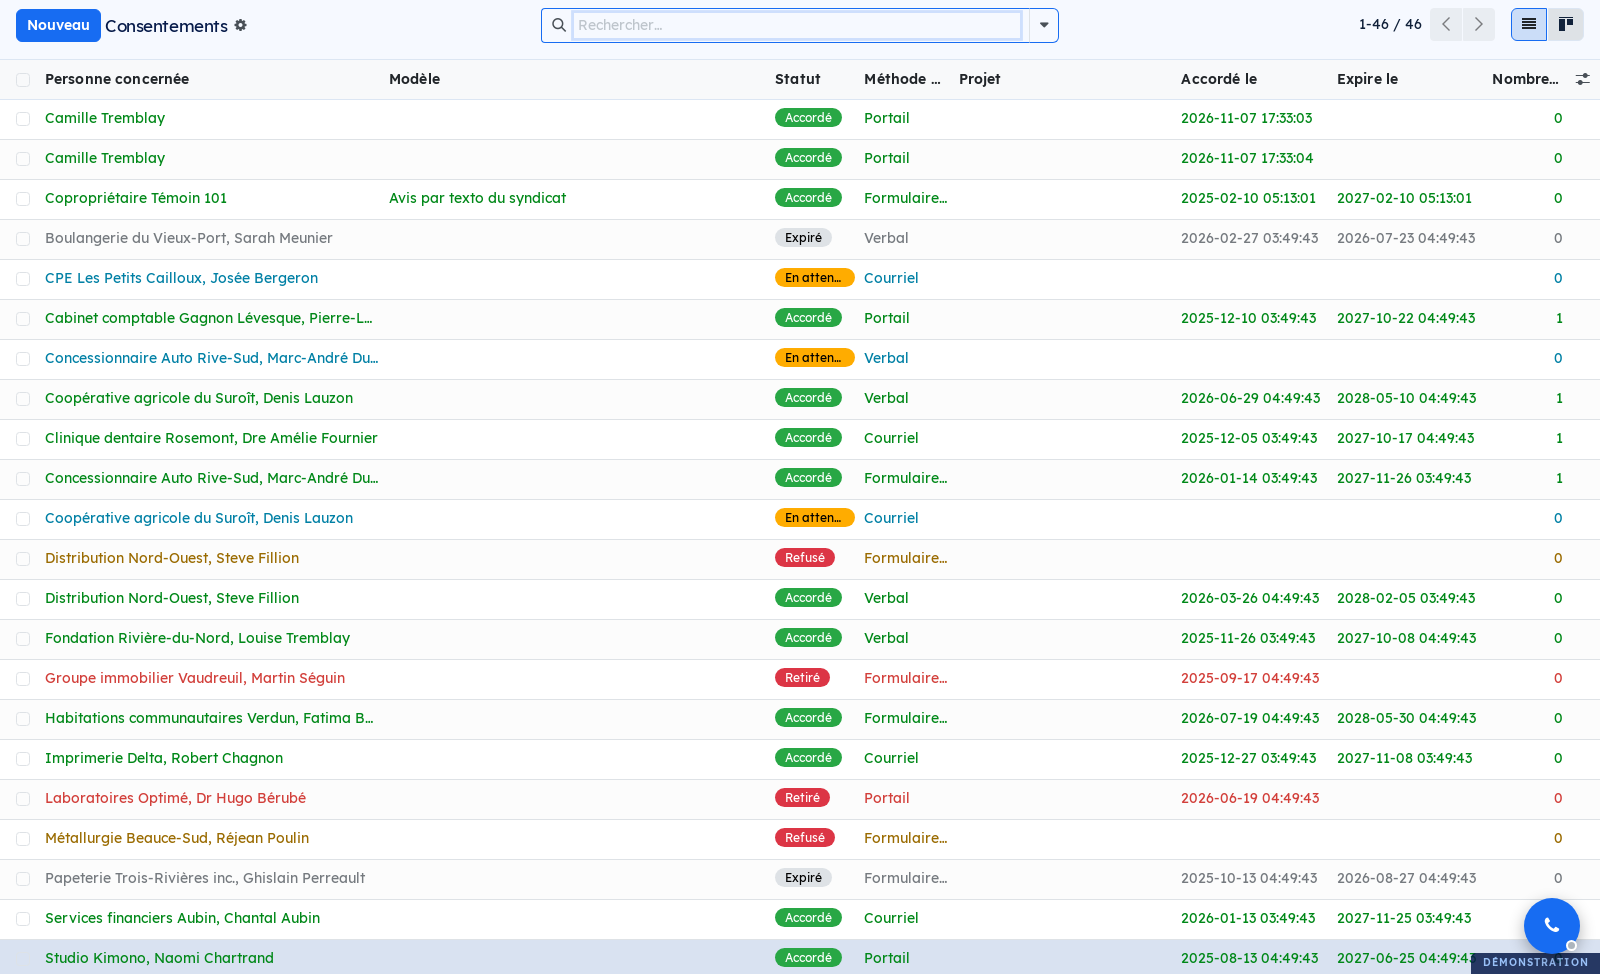
Les avis, et la version exacte qui a été montrée. C'est le détail qui sépare un registre d'une liste. Les textes de consentement sont versionnés et scellés par une empreinte numérique : une version déjà utilisée ne peut plus être modifiée, et le registre retient laquelle a été présentée à cette personne, ce jour-là. Deux ans plus tard, quand quelqu'un demande à quoi il a consenti, la réponse ne dépend pas de la mémoire de personne.
Les preuves. Un consentement recueilli en ligne garde ses marqueurs techniques. Un consentement obtenu verbalement garde la note de qui l'a recueilli et quand. Un consentement signé garde son document. Les trois voies sont dans le même registre, et chacune dit comment elle a été obtenue.
Les préférences de communication. Par canal : courriel de service, courriel de marketing, téléphone, message texte. Avec une case « ne pas contacter » qui coupe tout, la langue préférée, et le motif du retrait. C'est ce qui évite le courriel de trop, celui qui transforme un client agacé en plainte.
Le responsable désigné, et sa page publique. La fiche de l'organisation porte qui est en charge, à quelle adresse les avis doivent être envoyés et où ces coordonnées sont publiées. L'adresse ne se devine jamais : un avis légal qui part sans elle est refusé par le système plutôt qu'envoyé au hasard.
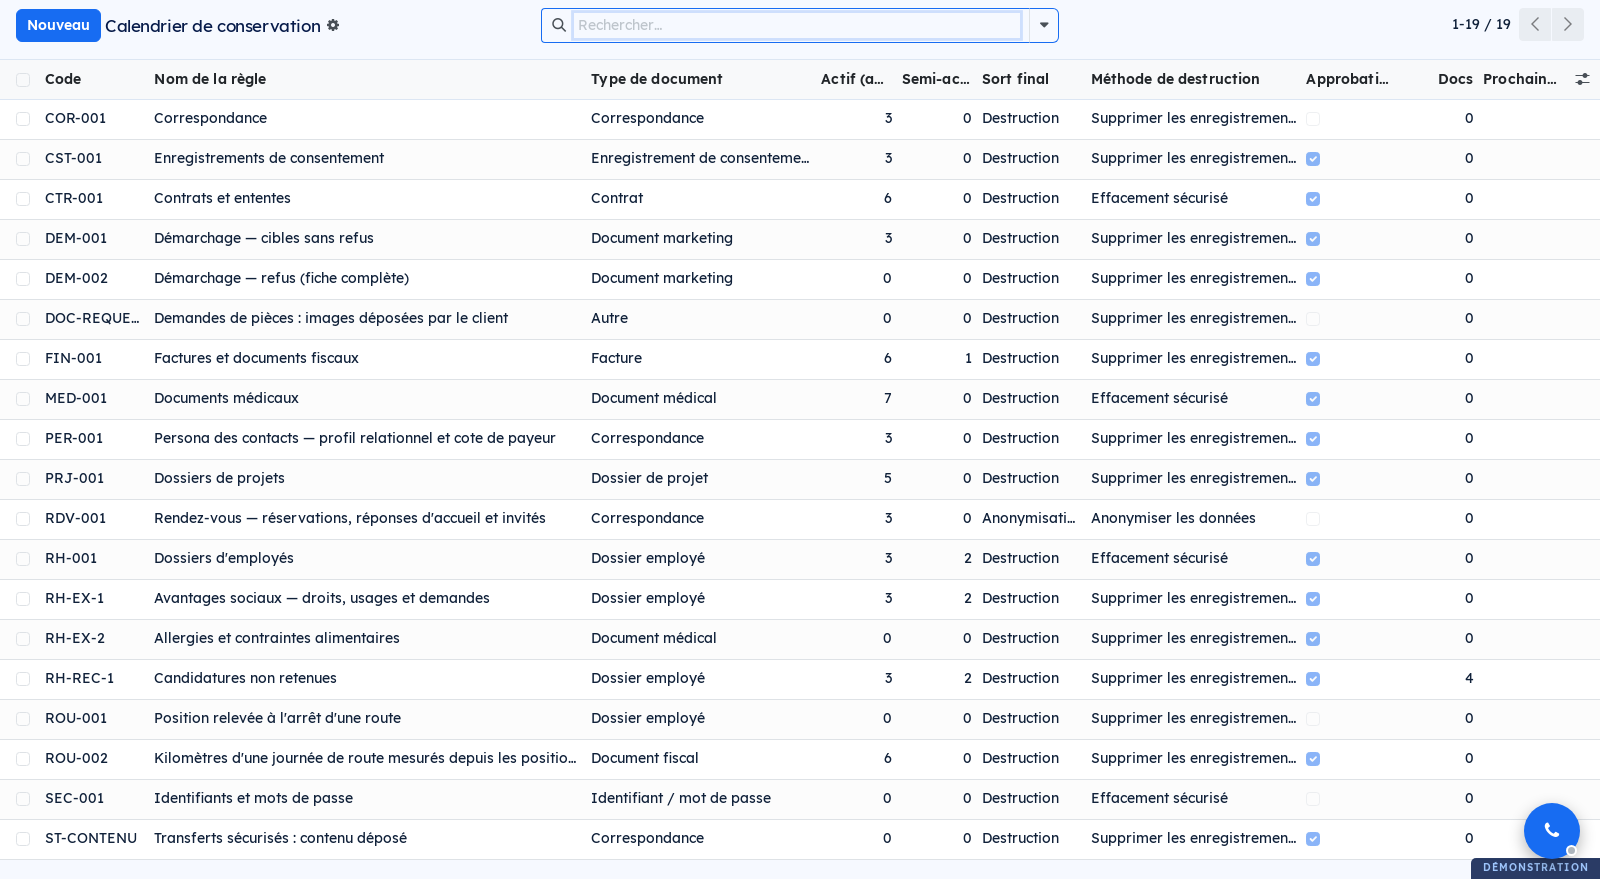
La conservation et la destruction. Un calendrier de conservation, avec une base légale obligatoire par catégorie, contrats, factures, dossiers d'employés, détermine ce qui doit être détruit et quand, et ce qui est plutôt anonymisé, archivé ou transféré. Les campagnes de destruction balaient les documents échus, passent par une révision humaine, puis s'exécutent. Chaque destruction s'inscrit dans un registre infalsifiable : une fois écrite, l'entrée ne peut plus être modifiée ni supprimée, et un certificat de destruction s'imprime au besoin. L'entrée nomme aussi ce qui est vraiment parti : quand la méthode anonymise au lieu de supprimer, le registre liste les champs vidés et dit que la fiche subsiste, amputée de ceux-là. Une anonymisation qui ne retirerait rien est refusée plutôt qu'attestée.
Le droit à l'effacement. Quand une personne demande que ses renseignements disparaissent, la demande se traite depuis sa fiche, avec la même traçabilité.
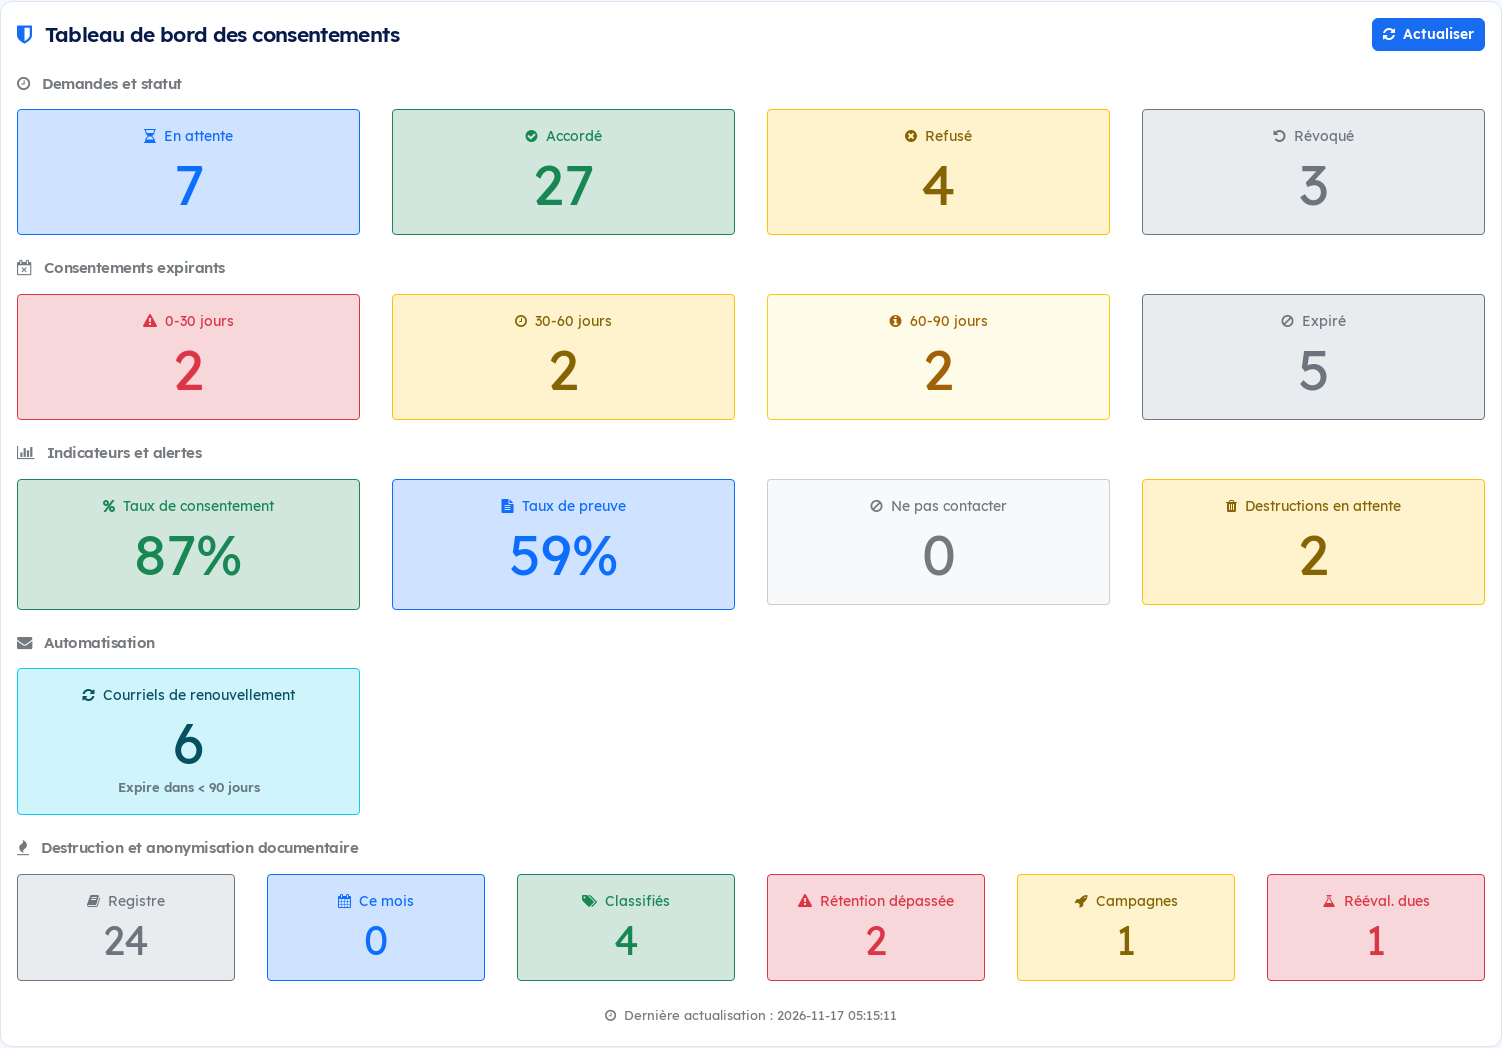
Le tableau de bord. Consentements accordés et refusés, expirations imminentes, destructions en attente : le responsable voit l'état réel en un coup d'œil, au lieu de le reconstituer une fois par année.
Les délais qui ne se négocient pas
Trois horloges tournent, et aucune ne s'arrête parce que la personne qui s'en occupe est en vacances.
Une demande d'accès ou de rectification doit recevoir une réponse écrite avec diligence, et au plus tard 30 jours après sa réception. Le texte est sans ambiguïté sur les conséquences du silence : à défaut de répondre dans ce délai, l'entreprise est réputée avoir refusé la demande. Un courriel égaré dans une boîte partagée devient donc un refus, avec le recours qui vient avec.
Un incident de confidentialité qui présente un risque de préjudice sérieux doit être déclaré à la Commission d'accès à l'information avec diligence, et les personnes concernées doivent être avisées. Pas au prochain comité de direction. Et peu importe l'ampleur de l'incident, il doit entrer au registre, parce que c'est le registre complet qui peut être demandé.
Un consentement, enfin, ne vaut que le temps des fins pour lesquelles il a été demandé. Un consentement de 2022 pour une infolettre qui a changé de nature deux fois depuis n'est pas un consentement : c'est une date dans un chiffrier. Les rappels d'expiration existent pour ça.
Ce que coûte un registre qui dort
Les montants de la Loi 25 sont spectaculaires, et c'est voulu. La sanction administrative pécuniaire peut atteindre 10 millions de dollars ou 2 % du chiffre d'affaires mondial de l'exercice précédent, le plus élevé des deux. Au pénal, l'amende va de 15 000 $ à 25 millions ou 4 % du chiffre d'affaires mondial. Et quand une atteinte illicite est intentionnelle ou résulte d'une faute lourde, le tribunal doit accorder des dommages punitifs d'au moins 1 000 $, en plus du préjudice.
Une précision d'honnêteté : personne ne devrait lire ces chiffres comme la facture qui attend une PME de quinze personnes. Les sanctions de ce calibre visent les manquements graves et répétés. Le risque réaliste pour une entreprise de cette taille est plus prosaïque, et plus fréquent : le dossier de preuves à reconstituer en urgence un vendredi après-midi, le client institutionnel qui demande vos politiques avant de renouveler, l'assureur qui pose la question au formulaire. Sur ce dernier point, ce que coûte vraiment un incident sans assurance donne les ordres de grandeur.
Le minimum de 1 000 $ en dommages punitifs mérite quand même une seconde lecture. Le recours appartient à chaque personne lésée, ce qui change l'arithmétique quand une seule fuite en touche mille d'un coup.
Et OneTrust?
La référence commerciale de cette catégorie s'appelle OneTrust. C'est un produit sérieux, conçu pour les grandes organisations. Son prix n'est pas public : sa page de tarification ne contient aucun montant et demande un appel pour obtenir une soumission adaptée à la taille de votre équipe, le prix étant établi par des compteurs d'usage. Les montants qui circulent dans les comparatifs de concurrents ne concordent pas entre eux, et aucun ne vient de l'éditeur.
Une chose vaut la peine d'être dite parce qu'elle joue contre nous : plusieurs outils de cette famille ont un niveau gratuit. Cookiebot, par exemple, en publie un, limité à un seul domaine de 50 pages au plus. Il porte sur la bannière de témoins d'un site web, avec une limite de pages. C'est utile, et ça ne touche pas les registres dont parle cet article : ni les consentements de vos employés, ni votre calendrier de conservation, ni vos destructions. Une bannière gratuite ne répond à aucune des sept obligations du tableau plus haut.
Notre position est plus simple : vos contacts, vos documents et vos employés sont déjà dans votre Odoo. Le registre qui les concerne a juste à vivre au même endroit, chez vous. C'est cohérent avec ce qu'on pense des juridictions où dorment les données, et avec une question qu'on pose rarement à un fournisseur de conformité : dans quel pays vit le registre qui prouve votre conformité, et sous quelle loi?
Ce que l'outil ne fait pas à votre place
Un module ne rend personne conforme. La démarche, nommer le responsable, cartographier les renseignements, écrire les politiques, former l'équipe, reste un travail d'accompagnement, et c'est normal. L'outil prend le relais après, pour que la démarche ne meure pas dans un cartable.
L'évaluation des facteurs relatifs à la vie privée, en particulier, reste un exercice de jugement. Le module garde l'évaluation et la rattache au projet, il ne décide pas à votre place si le risque est proportionné. Même chose pour l'anonymisation : les critères sont au règlement, et il faut quelqu'un pour juger qu'ils sont atteints.
Deux cas vont plus loin que le jugement : le module refuse carrément. Une fiche de contact qui porte des factures émises ne s'anonymise pas d'un clic, parce que ces pièces se conservent et resteraient au nom d'une « Personne anonymisée ». Une fiche qui porte un compte usager non plus, parce que vider la fiche renommerait le compte sans retirer un seul accès. Dans les deux cas, la demande consigne le refus et la décision remonte à une personne.
Il demande aussi un réflexe d'équipe : les registres se remplissent au fil des opérations, pas par magie. Demander le consentement au moment de la collecte, classer les documents dans les bonnes catégories, ça s'apprend en une formation, mais ça s'apprend.
Et une précision technique : le registre de destruction est infalsifiable au niveau de l'application, mais un administrateur de la base de données garde, par définition, un accès technique aux données. La gouvernance des accès informatiques reste donc un morceau de votre conformité, pas une option, et la checklist d'arrivée et de départ en couvre la part la plus souvent oubliée.
Dernier point, pour les entreprises qui ont des clients en Europe ou ailleurs au Canada : le même moteur porte le RGPD, le RGPD britannique, la loi fédérale canadienne et la loi néo-zélandaise, chacun avec ses propres délais et son propre titre de responsable. Si vos obligations se superposent, les registres n'ont pas à être tenus deux fois. Nos notes sur NIS2 et les normes européennes expliquent quand cette superposition commence.
Le module Vie privée fait partie de Symbifox, notre ERP tout inclus, et de sa suite Loi 25, qu'on déploie avec l'accompagnement qui va avec : démarche, formation, et registres qui tournent.
Par où commencer, dans l'ordre
L'ordre compte, parce que chaque étape rend la suivante plus facile.
Le responsable et sa page publique. C'est l'obligation la plus simple à régler et la plus visible de l'extérieur. Une heure de travail, et elle se voit sur votre site.
Le calendrier de conservation. Catégorie par catégorie, avec la base légale qui justifie chaque durée. C'est l'étape la plus ingrate et celle qui débloque tout le reste, parce qu'elle dit enfin ce qui doit partir et quand.
Les consentements, par les deux plus urgents. L'infolettre et les enregistrements de rencontres. Ce sont ceux qui se demandent le plus souvent et qui se prouvent le plus mal.
Le registre des incidents, avant d'en avoir besoin. Un registre créé le jour de l'incident commence par une ligne écrite dans l'urgence. Celui qui existait déjà commence par une procédure.
Les destructions, en dernier. Quand le calendrier tient et que les premières échéances arrivent, la première campagne se fait avec une révision humaine et sans se presser.
Si votre registre des consentements n'a pas bougé depuis le dépôt de votre plan de gouvernance, parlons de vos registres.
Sources
- Loi sur la protection des renseignements personnels dans le secteur privé (LegisQuébec) : le texte à jour, dont les articles 3.1 (responsable publié), 3.2 (politiques), 3.3 et 17 (évaluations), 3.5 et 3.8 (incidents et registre), 14 (consentement), 23 (destruction et anonymisation), 27 (accès et portabilité), 32 (délai de 30 jours), 90.12 et 91 (sanctions), 93.1 (dommages punitifs)
- Commission d'accès à l'information : entrée en vigueur du dernier volet de la Loi 25 (portabilité), 22 septembre 2024
- OneTrust : page de tarification sans aucun montant, soumission sur appel, prix établi par compteurs d'usage (vérifié le 15 novembre 2026)
- Cookiebot : niveau gratuit limité à un domaine de 50 pages au plus, les forfaits payants débutant à 7 € par mois (vérifié le 15 novembre 2026)
- Le module
privacy_consent, une exclusivité Blue Fox : le code source est publié sur notre dépôt GitHub et vous l'hébergez vous-même, sa fiche est sur notre page modules